मार्च एन्ड जवळ आला होता. भारतातले व्यवसाय टॅक्स रिटर्न, पुस्तकं बंद करायच्या गडबडीत होते. सगळं काही सुरळीत चालू होतं, चीन मध्ये काही तरी विषाणू आल्याच्या बातम्या येतच होत्या, तसंही चीनमध्ये काही ना काही तरी विषाणू थैमान घालतच असतात, त्यामुळे खरं तर काही वेगळं असं वाटत नव्हतं पण तेवढयात भारतात पण या कोरोनानी थैमान घालायची सुरवात केली. पंतप्रधानांनी भारतात लॉकडाऊन जाहीर केलं. थोड्याच दिवसात हा विषाणू इटली फ्रान्स अमेरिका आणि स्पेन सारख्या देशांमध्ये पसरत गेला आणि तो इतका कि केवळ त्यांच्याच नाही तर जागतिक अर्थव्यवस्था पण कोलमडत गेल्या, शेयर बाजार पत्त्याच्या बंगल्याप्रमाणे कोसळत गेल्या. या अदृश्य विषाणूमुळे जागतिक स्तरावर बरेच बदल घडले आणि येण्याऱ्या काळात घडतील. त्यातलाच एक बदल म्हणजे इ-कॉमर्स कंपन्यांची गणितं. केवळ चीनमधून येणारी गुंतवणूक बंद झाली म्हणून नव्हे तर या सगळ्यात वाढ झाली ते म्हणजे ईकॉमर्स क्षेत्राशी संबंधित घोटाळा आणि त्यांचे बदलते प्रकार. लोक घरी बसून ऑर्डर तर देऊ शकतात पण आता या कंपन्यांना घोटाळ्यांची वाढीव समस्या भेडसावू लागली आहे. या सदरात आपण जाणून घेणार आहोत घोटाळ्यांचे विविध प्रकार.
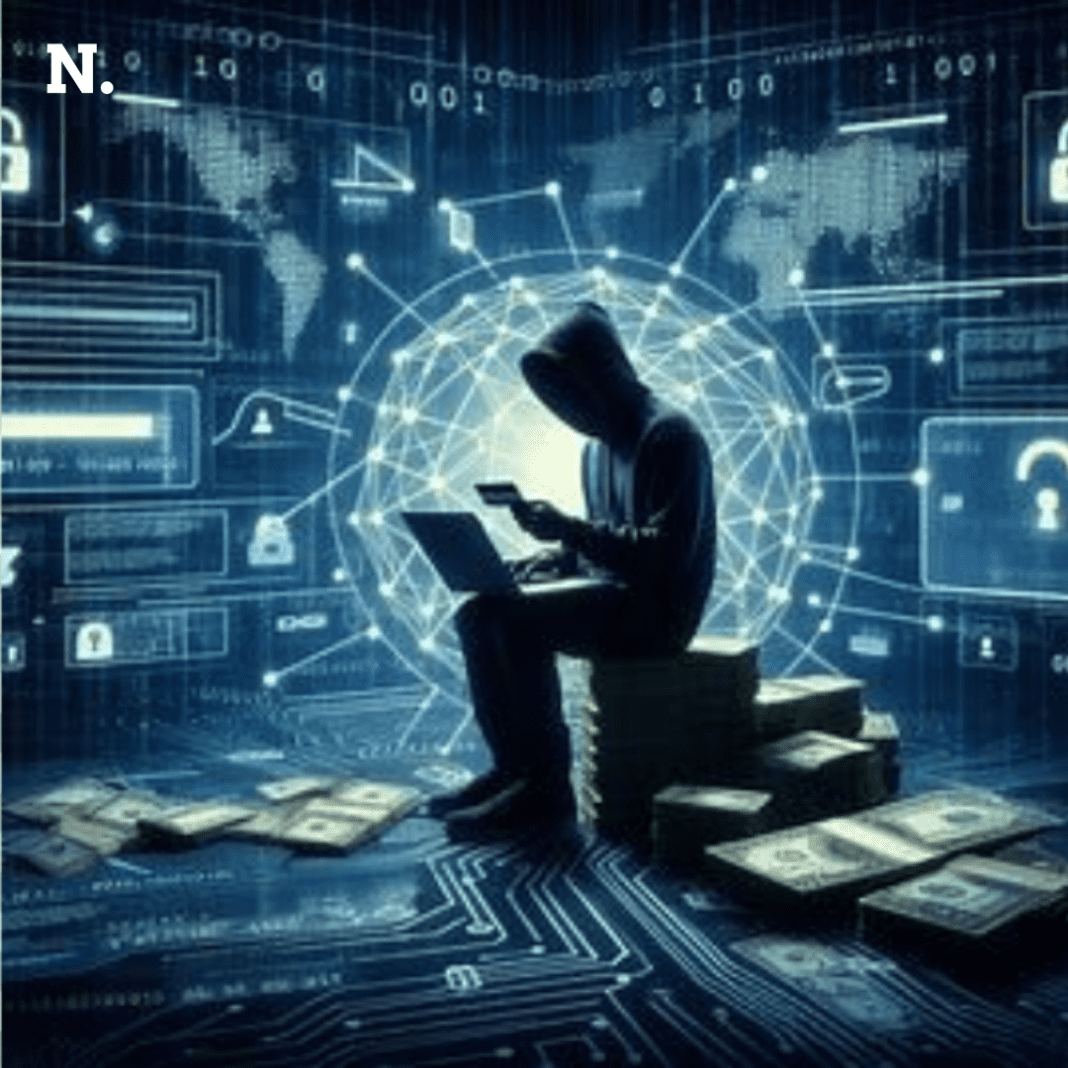
कोविड नंतर वाढलेले इ-कॉमर्स घोटाळे – भाग एक
ईकॉमर्स संकेतस्थळावर कोणताही व्यवहार पूर्ण करायला लागते ते क्रेडिट कार्ड, डेबिट कार्ड किंवा बँकेचे खाते. हि माहिती ईकॉमर्स कंपन्यांच्या संकेतस्थळावर बरेचदा उपलब्ध असते. सामान्य लोकांच्या क्रेडिट कार्डची माहिती वेगवेगळ्या पद्धतीने चोरून ती डार्क वेब म्हणजेच ऑनलाईन काळ्या बाजारात विकायची आणि जो विकत घेतो तो ती माहिती वापरून एखादी वस्तू विकत घेतो किंवा नको त्या वेबसाईटवर किंवा आश्लील वेबसाईट वर जाऊन वेबसाईटच्या साइन अप साठी ते वापरतो. पैसे जातात सामान्य माणसाच्या कार्ड मधनं पण त्याचा फायदा घेतो हा सायबर गुन्हेगार. ज्याचं क्रेडिट कार्ड असत त्याला तोपर्यंत माहित नसतं जोपर्यंत बिल येत नाही.
पण सध्याच्या काळात क्रेडिट कार्ड हे एकमेव टार्गेट नसून फ्रॉडयुलण्ट पेमेंट्स म्हणजेच फसवे व्यवहार हे सर्व सामान्यांचे फोन, टॅबलेट, कॉम्प्युटर्स ह्या मध्ये साठवलेली माहिती चोरून सुद्धा होतात. आता त्यातले नेमके कोणकोणते प्रकार आहे हे आपण पाहूया-
सगळ्यात कॉमन म्हणजे सर्वात जास्त केला जाणारा ई-कॉमर्स घोटाळा म्हणजे आयडेंटिटी थेफ्ट आणि अकाउंट थेफ्ट ज्यामुळे व्यापारांचा डोक्याची चिंता वाढली आहे. यात वर दिलेला क्रेडिट कार्ड फ्रॉड हा घोटाळेबाजांमध्ये सगळ्यात जास्त लोकप्रिय आहे. सोप्या शब्दात गुन्हेगार फसवे वयवहार करण्यासाठी दुसऱ्याची ओळख वापरतो. ओळख म्हणजेच त्या सामान्य व्यक्तीच नाव, पत्ता, ई-मेल आयडी आणि त्याच्या क्रेडिट कार्डची माहिती म्हणजेच क्रेडेंशिअल्स उदाहरणार्थ युजरनेम आणि पासवर्ड जे वापरून पैसे देण्याचा वयवहार होतो.
ह्या घोटाळ्यात गुन्हेगार आणि त्याचा बळी हा एकच असतो. हे ऐकून एकच गोंधळ उधतो कारण ही संकल्पनाच पटत नाही कि जो व्यक्ती घोटाळा करतो आहे तो त्या घोटाळ्याचा बळी आहे?? पण हेच खरं आहे. ह्यात होत असं की घोटाळेबाज एक वस्तू ऑनलाईन मागवतो आणि त्याचं बिल हे क्रेडिट कार्ड ने भरतो. आता जसा त्याला त्या व्यवहाराचा ई-मेल किंवा मेसेज येतो तसं तो क्रेडिट कार्ड कंपनीला कळवतो की त्याचा क्रेडिट कार्डचे डिटेल्स चोरून हा व्यवहार करण्यात आला आणि क्रेडिट कार्ड कंपनीकडून रिफंड मागतो. आता ही वस्तू तो त्याचा पत्त्यावर न बोलावता ती तो त्याचा ओळखीच्या वयक्ती कडे (बऱ्याच केसेस मध्ये मित्र) डिलिव्हर करायला सांगतो जेणेकरून तो अडकणार नाही. त्यामुळे होत असं कि ती वस्तू आणि पैसे दोन्ही त्याच्याकडेच राहता. म्हणजे ती वस्तू थोडक्यात फुकट मिळते. हल्ली टेकनॉलॉजी खूप विकसित झाल्याने हे करणं तसं अवघडे पण हाय-लेवल सायबर क्रिमिनल्स हे करू शकतात.
हे नाव म्हणजे मोठा विरोधाभास आहे कारण कुठलाच घोटाळा हा स्वछ असू शकत नाही. एखादा घोटाळा जेव्हा खूप अचूकतेने केला जातो त्याला क्लीन फ्रॉड असं म्हणतात. यात सायबर क्रिमिनलचा खूप अभ्यास असतो. कुठली माहिती द्यायची कुठली नाही, काय केला कि आपलं बिंगं फुटेल, नेमकं गेटवे म्हणजे व्यवहार पूर्ण करण्याऱ्या कंपनीने काय फ्रॉड डिटेक्शन साठी काय टेकनॉलॉजी वापरलीये हे सगळं त्याला माहित असतं. आणि हे सगळं ज्ञान वापरून तो ई-घोटाळा घडवून आणतो. फ्रॉड डिटेक्शन मध्ये शक्यतो खोटा डेटा वापरल्या जात असेल तर लगेच अशे व्यवहार डिटेक्ट होतात पण क्लीन फ्रॉड करणारे अश्या पद्धतीने डेटा वापरता कि तो खोटा आहे कि खरा हेच त्या डिटेक्शन सॉफ्टवेयरला कळत नाही.
ह्याला त्रिकोणी घोटाळा या करीता म्हणतात कारण या घोटाळ्याचे तीन बिंदू आहेत.
एखाद्या लोकप्रिय ऑनलाईन खरेदी वेबसाईटची प्रतिकृती म्हणजेच रिप्लिका बनवली जाते आणि लोकांना डिस्काउंट आणि विभिन्न ऑफर्स वगैरे दाखवून त्या साईट वरून खरेदी करण्यासाठी भुरळ घातली जाते. खरेदी साठी अश्या वस्तू ठेवल्या जाता कि ज्या खऱ्या वेबसाईट वर उपलब्ध असतील. सर्व सामान्य या वेबसाइटवरून खरेदी करता आणि ते करत असताना आपला सगळा डेटा तिथे फीड करता जो हे घोटाळेबाज त्यांच्याकडे स्टोअर करन घेता. पण ही वेबसाईट खोटी असल्या कारणाने इथे विकत घेतलेली वस्तू खरेदीदारा पर्यंत पोचत नाही कारण मुळात ती तिथं नसतेच. आता इथे सुरु होतो तो दुसरा बिंदू.
जसं पहिल्या बिंदूत म्हंटलं तसं ती वस्तू खरेदीदारा पर्यंत पोचत नाही आणि तीच पोचवायची म्हणून खरेदीदार कडून आलेल्या पैश्यातून ती वस्तू खऱ्या वेबसाईट वरून विकत घेतली जाते आणि पत्ता खरेदीदराचा दिला जातो जेणेकरून खरेदीदाराला त्या खोट्या वेबसाईट वर संशय येणार नाही. पण आता प्रश्न पडतो कि जर वस्तू द्यायचीच होती तर खोटी साईट बनवलीच कशाला. हे सगळं करून काय साध्य होतं. हे कळण्यासाठी येतो तिसरा बिंदू.
जसं पहिल्या बिंदूत म्हंटल कि खरेदीदराचा डेटा म्हणजेच बँक डिटेल्स पासवर्डसहित घोटाळेबाज स्टोअर करतात आणि हाच डेटा पुढे वेगळ्या वेगळ्या खासगी खरेदी साठी वापरतात. ती खरेदी खूप जास्त पैश्यांची असते पण ती सगळी खरेदी एकाच कार्ड वरून न करता वेग वेगळ्या कार्ड्स वरून छोट्या रक्मेची केली जाते जेणे करून संशय येऊ नये.
Topics
- Alexandria Ocasio-Cortez
- Aquila Newscorp Connect
- Artificial Intelligence
- Barack Obama
- Bernie Sanders
- Breaking News
- Business
- Crime
- Crypto Currencies
- Cyber Security
- Data
- Democratic
- English
- Environment
- Espionage
- Exclusive Analysis
- Gavin Newsom
- Geopolitics
- Infrastructure
- Kamala Harris
- Military
- Policies and Profiles
- Politics
- Roundup
- Sanctions
- Science
- Security
- Sports
- Technology
- World News
- अभ्यासोनी प्रगट व्हावें
- अर्थविश्व
- आकाशवाणीतले आठवणीतले दिवस
- करमणूक
- कोविड-१९
- क्रिप्टो अंतर्दृष्टी
- क्रिप्टोकरन्सीज्
- जनीं वंद्य ते
- जिओपॉलिटिक्स
- तंत्रज्ञान
- भांडवल बाजार
- मराठी
- वित्त व्यवहार
- शब्दांच्या मागचे शब्द
- सदा सर्वदा स्टार्टअप
More
Popular Categories
Previous article
Next article